Windows server vs Zentyal (el debate)
Imagen de Cliff Hang en Pixabay
De momento y antes de continuar con el proyecto me parece pertinente tener un dialogo con Gemini Web para que me de su punto e vista a la hora de continuar con el mismo.
Ya he probado a instalar y configurar un servidor Windows server 2019 y un servidor Zentyal sobre una distribución Linux como es Ubuntu.
Las dos experiencias fueron satisfactorias.
Ya sabemos que Microsoft es el “rey” a la hora de trabajar en las empresas.
Windows Server domina con holgura el mercado de controladores de dominio de Active Directory corporativos, estimándose una cuota superior al 80-90% en entornos empresariales tradicionales frente a una adopción minoritaria de Linux con Samba para esta función específica.
En cambio el uso de Linux como controlador de dominio es común en pequeñas empresas, administraciones públicas con perfil open-source o entornos con presupuestos ajustados que evitan licencias, pero su cuota directa como controlador de dominio se estima por debajo del 10-15% del mercado total de AD
Ahora le comento a Gemini Web.
Jose
Ya me he puesto al día con los posts y ahora me gustaria un charla distendida contigo. Ya se que el próximo paso coherente en este proyecto es instalar un servidor Windows. En mi caso, la ISO de la que dispongo es de un servidor Windows 2019 y tendríamos que configurarlo de momento para que salga a Internet mediante pfSense y que sea a la vez nuestro DNS para el conjunto del proyecto. Hasta hay ¿Correcto?.
Pero ya sabes que soy un poco “duro de cabeza” y me propongo tambien instalar un servidor Zentyal de tal forma que encienda uno u otro tenga "en teoría" casi las mismas prestaciones en la red.
Con Zentyal ya se que no las voy a tener como con WS2019, pero mi idea es que si bien en una PYME predomina Microsoft sobre las herramientas de codigo abierto. Imagina que lo que estamos montando, ya sea con Zentyal o con Windows server, es para una infraestructura muy sencilla de una pequeña empresa con media docena de estaciones de trabajo, un SAS para almacenar información "cuatro aplicaciones" como para gestionar los trabajadores, un pequeño almacén ya sea físico o documental, las cuentas de correo y poco mas...Es decir crear una infraestructura que valga lo mismo "para un roto que un descosido". Que sea escalable. Imagino que con WS2019 no hay problema....¿Que se podría lograr con Zentyal?.
Gemini Web.
Tu planteamiento sobre el orden de los pasos es 100% correcto: instalar primero Windows Server 2019, sacarlo a Internet a través del gateway de pfSense (172.16.50.1) y configurarlo como el servidor DNS principal de todo el laboratorio es la jugada perfecta.
Lo que planteas con Zentyal Development Server es un ejercicio de arquitectura brutal y un caso de uso real que en el mundo de la ciberseguridad y la administración de sistemas tiene muchísimo valor.
¿Qué se podría lograr con Zentyal en una PYME de este tipo?
Zentyal es esencialmente un Samba4 disfrazado de Active Directory sobre un núcleo Ubuntu Server. Para una PYME modesta (esa media docena de equipos, almacenamiento y un par de apps), Zentyal no solo cumple, sino que puede llegar a ser la opción preferida si la empresa quiere ahorrarse las licencias de Windows Server y las CALs de usuario.
Con Zentyal podrías cubrir prácticamente el mismo abanico funcional:
* Controlador de Dominio (Domain Controller) y DNS: Implementa un Active Directory plenamente compatible con herramientas nativas de Microsoft. Puedes unir las estaciones de trabajo Windows o Linux al dominio y gestionar los usuarios exactamente igual.
* Gestor de Usuarios y Permisos (GPOs básicas): Permite aplicar directivas de grupo básicas para controlar qué puede o no hacer cada empleado en su equipo.
* Servidor de Archivos (NAS/SAS mediante Samba): Gestión de carpetas compartidas con permisos ACL basados en roles de usuario (Contabilidad, Almacén, Dirección).
* Servidor de Correo Integrado (Postfix/Dovecot): Incluye webmail y gestión de buzones para las cuentas corporativas si la empresa prefiere no depender de la nube.
* Escalabilidad modular: Al ser modular, activas o desactivas servicios según crezca la empresa mediante una interfaz web bastante intuitiva.
La comparativa cara a cara: WS2019 vs. Zentyal
| Característica / Servicio | Windows Server 2019 | Zentyal Server |
|---|---|---|
| Servicio de Directorio | Active Directory nativo (AD DS) | Samba4 (Emulación nativa de AD) |
| Resolución de Nombres | Windows DNS Server | BIND9 (gestionado por Zentyal) |
| Costo de Licenciamiento | Licencia de S.O. + Licencias CAL | Gratuito (Community/Development) |
| Gestión de GPOs | Consola completa y avanzada | Soporta GPOs mediante RSAT desde cliente Windows |
| Consumo de Recursos | Moderado/Alto (~4 GB - 8 GB RAM) | Ligero/Moderado (~2 GB - 4 GB RAM) |
| Soporte / Ecosistema | Estándar absoluto en el mercado | Excelente para entornos mixtos Linux/Windows |
Mi veredicto sobre tu idea: El laboratorio "Doble Filo"
Plantearlo como un laboratorio donde puedas conmutar entre Windows Server 2019 y Zentyal manteniendo pfSense en la puerta de entrada es una idea brillante por tres razones:
* Aportas un valor didáctico enorme a tu blog: Enseñar a tu audiencia cómo resolver la misma necesidad de negocio con dos tecnologías distintas (comercial vs. open-source) eleva tu guía a un nivel profesional superior.
* Entorno de pruebas para la PYME real: Muestras que existe vida más allá de Microsoft para empresas con presupuestos ajustados, sin renunciar a la seguridad centralizada ni al control de acceso.
* Perspectiva para el SOC: Para un analista de ciberseguridad es oro puro aprender a auditar los eventos de un Active Directory tradicional y compararlos con los registros de auditoría que genera Samba4 en Linux.
Así que, tu enfoque para "un roto y un descosido" no solo vale la pena, sino que va a hacer que la infraestructura del laboratorio sea infinitamente más flexible y divertida de analizar.
¿Te tienta la idea de levantar primero WS2019 para asentar el estándar y luego meter a Zentyal en el cuadrilátero para compararlos? ¡Dime cómo lo ves tú!
Jose
Me encanta que estemos de acuerdo....Entonces "empezamos el baile" con Windows server 2019. Este servidor es el que he utilizado en las practicas de los cursos. Bueno, empece instalando un Windows Server 2003 pero eso creo que es ya del pleistoceno....¿WS2019 es apto todavía para funcionar en estos tiempos que corren?
Gemini Web
¡Totalmente, Jose! Y qué gran recuerdo ese Windows Server 2003... ¡aquellos tiempos del mítico *Active Directory Users and Computers* clásico y el asistente de asignación de roles de hace dos décadas!
Para responder a tu pregunta con total rotundidad: **Sí, Windows Server 2019 es perfectamente apto, robusto y absolutamente vigente** para nuestro laboratorio y para el mundo real.
Aunque ya existan versiones más recientes como Windows Server 2022 o 2025, la versión 2019 tiene argumentos muy potentes a su favor:
* Soporte oficial en activo: Microsoft mantiene el soporte extendido (*Extended Support*) para Windows Server 2019 hasta **enero de 2029**. Esto significa que sigue recibiendo parches de seguridad mensuales y actualizaciones críticas, por lo que está 100% al día en materia de protección.
* El estándar de la industria: Es, con diferencia, una de las versiones más implantadas en el tejido empresarial actual (especialmente en PYMEs). Muchas empresas no migran de versión hasta agotar los ciclos de vida por estabilidad y costes de licencias.
* Núcleo de Active Directory idéntico: Los conceptos fundamentales que vamos a desplegar (AD DS, DNS integrado, GPOs, Niveles Funcionales de Dominio/Bosque y gestión de objetos) son **exactamente los mismos** en WS2019 que en las versiones más nuevas. Lo que aprendas y documentes aquí aplica al 100% en cualquier entorno corporativo.
* Uso eficiente de recursos: Para un entorno virtualizado en VMware Workstation, WS2019 es notablemente más ágil y ligero en consumo de RAM/CPU que las versiones posteriores, lo que nos vendrá genial para no asfixiar a tu equipo anfitrión cuando tengamos varias VMs encendidas a la vez.
Así que haber trabajado con él en tus cursos es una ventaja enorme: vas sobre terreno conocido, pero esta vez con la perspectiva avanzada de conectarlo a un perimetral como pfSense y bajo la mirada atenta de un SOC.
Siguiente paso táctico:
Vamos a preparar la **máquina virtual para Windows Server 2019** en VMware Workstation:
1. Tarjeta de Red:
La conectaremos directamente a **`VMnet1` (Host-only)**, exactamente igual que la interfaz LAN de pfSense y nuestro cliente Linux Mint.
2. Asignación de recursos recomendada para la VM:
* RAM: 4 GB (suficiente para subir el rol de AD DS y DNS sin tirones).
* CPU: 2 Cores.
* Disco: 40 GB - 50 GB (en formato dinámico / *thin provisioned*).
¿Tienes ya la ISO de WS2019 a mano y la VM creada en VMware, o quieres que repasemos algún ajuste previo antes de darle al botón de encendido?
Jose
¿Tienes ya la ISO de WS2019 a mano? jajajajajaja...esto tomatelo como un gran prologo y el debate anterior es muy bueno, pero seguimos en ese debate...Tu me preguntas y yo te digo que si. tengo la ISO de WS2019. Pero las publicaciones solo las leo para repasarlas. Me gustaria que opciones tienen los lectores para conseguir esa ISO y las restricciones temporales que "tenemos" a la hora de usar ese servidor. Imaginaras que algo se...pero me encanta que tu me des tu versión y comparar con lo que yo se.
Gemini Web
¡Me encanta la jugada, Jose! Tienes toda la razón: para que la guía sea impecable y accesible para cualquier lector que quiera replicar nuestro laboratorio en su casa o empresa, hay que explicarles exactamente **de dónde sacar la ISO legalmente** y cuáles son las **reglas del juego con la licencia**.
Aquí tienes el desglose técnico y práctico de cómo funciona la obtención y la caducidad de Windows Server 2019:
1. ¿Cómo consigue el lector la ISO oficial de forma legal?
Microsoft pone a disposición de estudiantes, profesionales y evaluadores la imagen ISO completa a través del **Microsoft Evaluation Center** (Centro de Evaluación de Microsoft).
* Versión: Windows Server 2019 Evaluation (ediciones Standard o Datacenter).
* Acceso: Es 100% gratuito. Solo requiere rellenar un pequeño formulario con datos básicos (nombre, correo y uso estimado).
* Contenido: Es la versión completa del sistema operativo, con todas las funcionalidades de Active Directory, DNS, DHCP y servicios de red desbloqueados al 100%.
Si vamos a la pagina de Microsoft
https://www.microsoft.com/es-es/evalcenter/evaluate-windows-server-2019
Si Bajamos hasta Empezar gratis
Selecciona una experiencia de producto:
Pinchamos en el enlace.
Descarga el archivo ISO
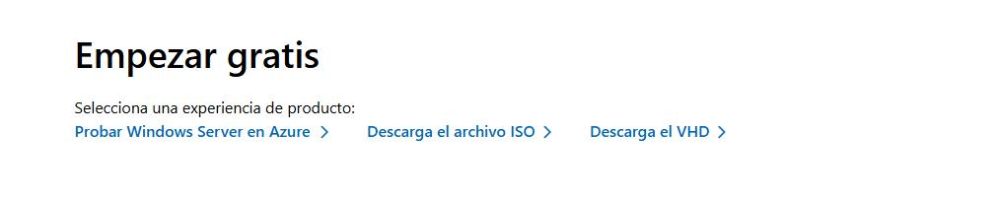
Pinchamos en el enlace y nos lleva al formulario.
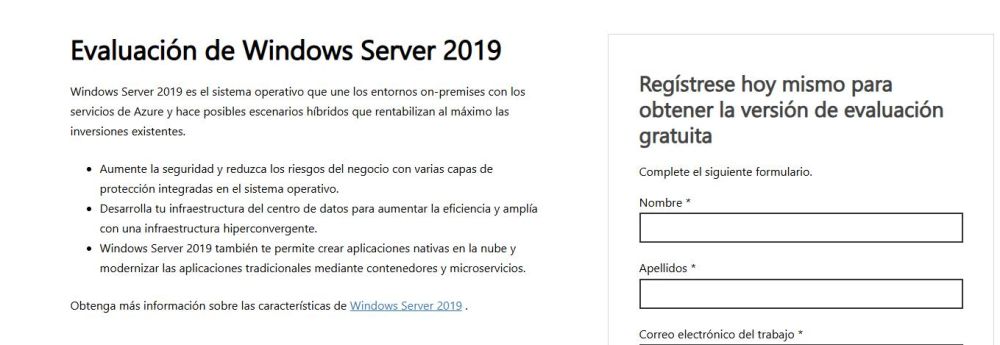
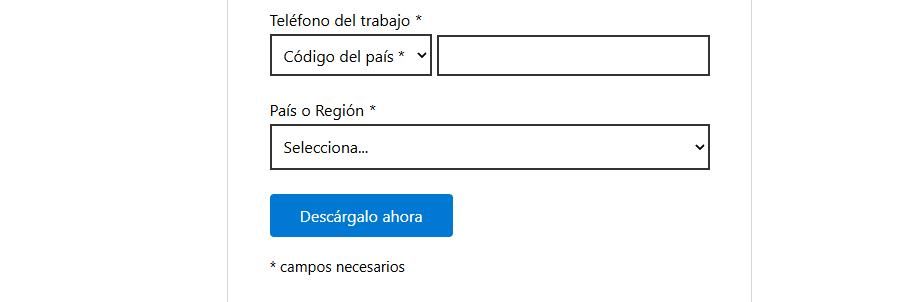
Una vez que rellenemos el formulario podremos descargar la ISO del servidor.
2. Las restricciones temporales: La cuenta atrás de los 180 días
Cuando instalas la versión Evaluation, no necesitas introducir ninguna clave de producto (*product key*) durante la instalación. El sistema se activa automáticamente con una **licencia de prueba de 180 días** (6 meses).
¿Qué pasa durante esos 180 días?
El servidor funciona exactamente igual que una versión de pago. Recibe todas las actualizaciones de seguridad mensuales a través de Windows Update sin ninguna restricción.
¿Qué pasa cuando vencen los 180 días?
El sistema operativo entra en modo de caducidad:
1. Aparece un aviso permanente en la esquina inferior derecha del escritorio indicando que la licencia ha expirado.
2. El "castigo" de Microsoft: El servidor comenzará a **apagarse automáticamente cada hora** (al cumplir 60 minutos de *uptime*). Esto interrumpe los servicios de red y obliga a encenderlo de nuevo, lo que lo vuelve inviable para producción, pero... ¡ojo para nuestro laboratorio!
3. El truco del "rearm" (`slmgr.vbs`): Estirar la vida del laboratorio
Aquí viene el as bajo la manga que todo administrador de sistemas debe conocer. Microsoft permite "rearmar" (*rearm*) el periodo de evaluación hasta un máximo de **6 veces**.
Cada vez que ejecutas el comando de rearme cuando faltan pocos días para que expire la licencia, el contador vuelve a ponerse a **180 días desde cero**.
El procedimiento de rearme:
1. Abres la consola de comandos (`cmd`) como Administrador.
2. Compruebas el estado actual y los rearmes restantes con:
slmgr.vbs /dlvEjecutas el comando de rearmado:
slmgr.vbs /rearmReinicias el servidor.
> Cálculo de vida útil:
> 180 días iniciales + (6 rearmes X 180 días) = 1.260 días
> ¡Es decir, tenemos más de **3 años y medio** de uso gratuito continuo para el laboratorio de pruebas sin pagar un solo euro!
4. La alternativa para los que quieren conservarlo para siempre
Si el lector no quiere andar rearmando o prefiere conservar la máquina virtual indefinidamente sin fecha de caducidad, existen dos vías habituales:
1. Convertir la versión Evaluation a versión Comercial: Mediante un simple comando `DISM`, se puede transformar la edición *ServerStandardEval* en *ServerStandard* introduciendo una clave de licencia válida (de tipo KMS, MAK o clave de suscripción universitaria/empresariales como Microsoft Azure Dev Tools for Teaching).
2. Uso de Snapshots (Puntos de restauración): Al estar en VMware Workstation, tomar un *snapshot* justo después de la instalación inicial nos permite "congelar el tiempo" y volver a ese estado limpio siempre que queramos.
Obtención de la ISO de Zentyal Development Server
Para quienes deseen replicar más adelante el entorno comparativo Open Source, la imagen ISO oficial de Zentyal Community/Development Edition se puede obtener directamente desde su repositorio oficial
Tenemos una versión de pago con la demostración de 15 dias y la versión de la comunidad.
Descargamos la ISO de la comunidad.
La ISO pesa del orden de 4.5 GB
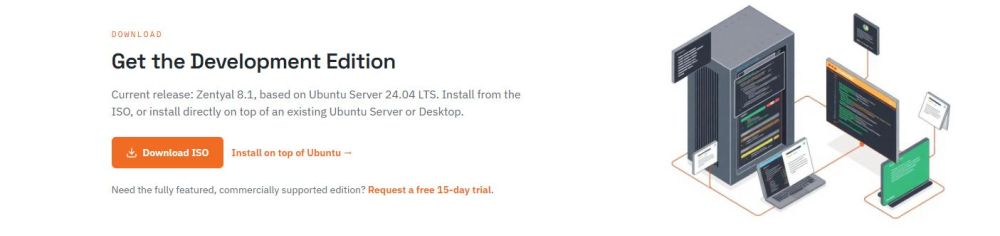
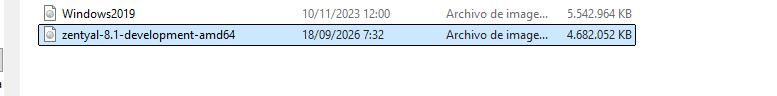
Descargamos y guardamos esta ISO en nuestro almacén de almacenamiento local, pero la mantendremos en reserva. Toda la configuración inmediata de red, Active Directory y DNS la realizaremos en primera instancia sobre Windows Server 2019.
Conclusión: El veredicto del laboratorio
En el equilibrio entre la pragmática del mercado laboral y la filosofía del código abierto radica la verdadera filosofía de un analista. No se trata de elegir un bando, sino de entender qué herramienta resuelve mejor el problema de negocio en cada escenario.
Con las cartas sobre la mesa, la hoja de ruta del laboratorio queda trazada: desplegaremos Windows Server 2019 como nuestro estándar de referencia para exprimir la integración nativa de Active Directory y su DNS corporativo, manteniendo a Zentyal en la recámara como esa alternativa Open Source capaz de salvar el día en entornos de coste reducido.
La teoría está saldada y el debate resuelto. En la siguiente entrega, dejamos las palabras a un lado, montamos la máquina virtual en VMnet1 y configuramos sus parámetros iniciales para que comience a dialogar con nuestro firewall pfSense.
Con la imagen ISO descargada, el dominio está a punto de nacer.
Barakaldo 21 de octubre de 2026.
Etiquetas:
También te podría interesar...
🔥 Lo más leído en el blog
pfSense. Descarga de la ISO y cliente Web
Instalando Shuffle SOAR
Sobre Jose
Este autor prefiere mantener el misterio y aún no ha escrito su biografía.
Comentarios (0)
Inicia sesión para unirte a la conversación.
No hay comentarios aún. ¡Sé el primero en comentar!